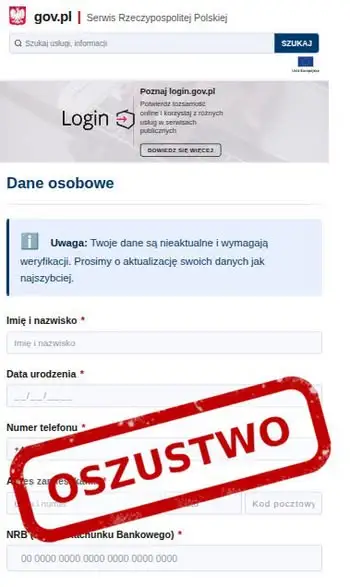
Oszuści nie ustają w próbach wyłudzania danych – tym razem podszywają się pod administrację publiczną. CERT Polska alarmuje o kampanii phishingowej, w której ofiary otrzymują SMS-y z informacją o rzekomej konieczności aktualizacji danych. Wiadomości zawierają link prowadzący do strony, która ma imitować oficjalny serwis rządowy z domeną gov.pl.
Jak działa atak?
Pod pretekstem logowania do serwisu przestępcy kierują użytkownika do fałszywego formularza, gdzie ma on podać login i hasło do bankowości elektronicznej. Po „zalogowaniu” zbierają również dane osobowe i adresowe. To typowy schemat phishingu, wykorzystujący socjotechnikę – presję czasu, groźbę kary lub podszywanie się pod autorytet.
Jak się chronić?
Eksperci zalecają przede wszystkim ostrożność i weryfikację adresu witryny. Zawsze należy zwracać uwagę na sposób sformułowania wiadomości – błędy językowe, nietypowe zwroty czy naglący ton mogą świadczyć o próbie oszustwa. W razie wątpliwości warto potwierdzić komunikat w oficjalnym serwisie instytucji.
Co zrobić z podejrzanym SMS-em?
CERT Polska prosi o przekazywanie podejrzanych wiadomości na bezpłatny numer 8080. Zgłoszenie zajmuje chwilę, a może pomóc w zablokowaniu strony i uniemożliwieniu dalszych działań przestępcom. „Czasem wystarczy kilka minut od zgłoszenia, aby zablokować stronę i skutecznie pokrzyżować plany oszustów” – podkreślają przedstawiciele CERT.
Pamiętajmy, że cyberprzestępcy stale modyfikują swoje metody, dlatego edukacja i czujność są kluczowe w ochronie przed tego typu zagrożeniami.
Źródło: Gmina Wilków
Fot. facebook.com